RODO w gabinecie lekarskim – jak bezpiecznie przechowywać dane pacjentów online?
Odpowiedź na skróty (BLUF): Dane o zdrowiu należą do szczególnej kategorii danych osobowych i wymagają szyfrowania, kontroli dostępu oraz rejestru operacji. Bezpieczny system rejestracji wizyt musi też mieć umowę powierzenia przetwarzania i procedurę reagowania na naruszenia.
Spis Treści
Terminarz w zeszycie, lista pacjentów w arkuszu kalkulacyjnym i potwierdzenia wizyt wysyłane z prywatnej skrzynki – tak nadal wygląda organizacja pracy w części gabinetów. Każdy z tych elementów przetwarza dane o zdrowiu, czyli informacje objęte najwyższym poziomem ochrony w przepisach o ochronie danych osobowych.
Dlaczego dane medyczne podlegają surowszym zasadom
RODO wyodrębnia szczególne kategorie danych, do których zalicza informacje o zdrowiu. Ich przetwarzanie jest dopuszczalne wyłącznie w określonych przypadkach – w praktyce najczęściej na podstawie przepisów o działalności leczniczej. Wyższy poziom ochrony przekłada się na konkretne obowiązki techniczne: ograniczenie dostępu, szyfrowanie oraz możliwość odtworzenia, kto i kiedy zaglądał do dokumentacji.
Najczęstsze błędy w małych gabinetach
- Dane w arkuszu na dysku lokalnym – bez kopii zapasowej, szyfrowania i kontroli dostępu.
- Korespondencja z prywatnej skrzynki – brak rozdzielenia danych służbowych od prywatnych.
- Wspólne konto dla całego personelu – uniemożliwia ustalenie, kto wykonał daną operację.
- Brak umowy powierzenia – przy korzystaniu z zewnętrznego systemu lub firmy IT.
- Widoczne dane na ekranie rejestracji – monitor ustawiony w stronę poczekalni.
- Wysłanie wyników lub skierowania do niewłaściwej osoby – weryfikacja adresu i danych przed wysyłką, dokumenty zabezpieczone hasłem.
- Zgubiony lub skradziony laptop / pendrive – szyfrowanie dysków i nośników, brak danych pacjentów na prywatnym sprzęcie.
- Pozostawiony otwarty system przy recepcji – automatyczna blokada ekranu i monitor odwrócony od poczekalni.
- Atak ransomware – aktualizacje, kopie zapasowe przechowywane osobno, ostrożność przy załącznikach.
- Wspólne hasło dla całego personelu – konta imienne i uprawnienia zależne od roli.
Checklista: wymagania bezpiecznego systemu rejestracji
| Rola | Zakres dostępu | Przykładowe operacje |
|---|---|---|
| Rejestracja | dane kontaktowe pacjentów i terminarz | umawianie, przesuwanie i odwoływanie wizyt |
| Lekarz | kartoteka swoich pacjentów, historia wizyt, notatki medyczne | prowadzenie dokumentacji, wgląd w historię leczenia |
| Administrator | konfiguracja systemu i kont użytkowników (bez potrzeby wglądu w dokumentację) | nadawanie ról, zarządzanie grafikami i ustawieniami |
Rejestracja online a zgody pacjenta
Udostępnienie pacjentowi możliwości samodzielnego umawiania wizyt wymaga przemyślenia zakresu zbieranych danych. Do rezerwacji terminu zwykle wystarczy imię, nazwisko i kontakt – opis dolegliwości nie jest konieczny i lepiej go nie zbierać w formularzu. Dobrze zaprojektowany panel pacjenta online pokazuje klauzulę informacyjną w momencie zbierania danych, a nie w regulaminie na osobnej podstronie.
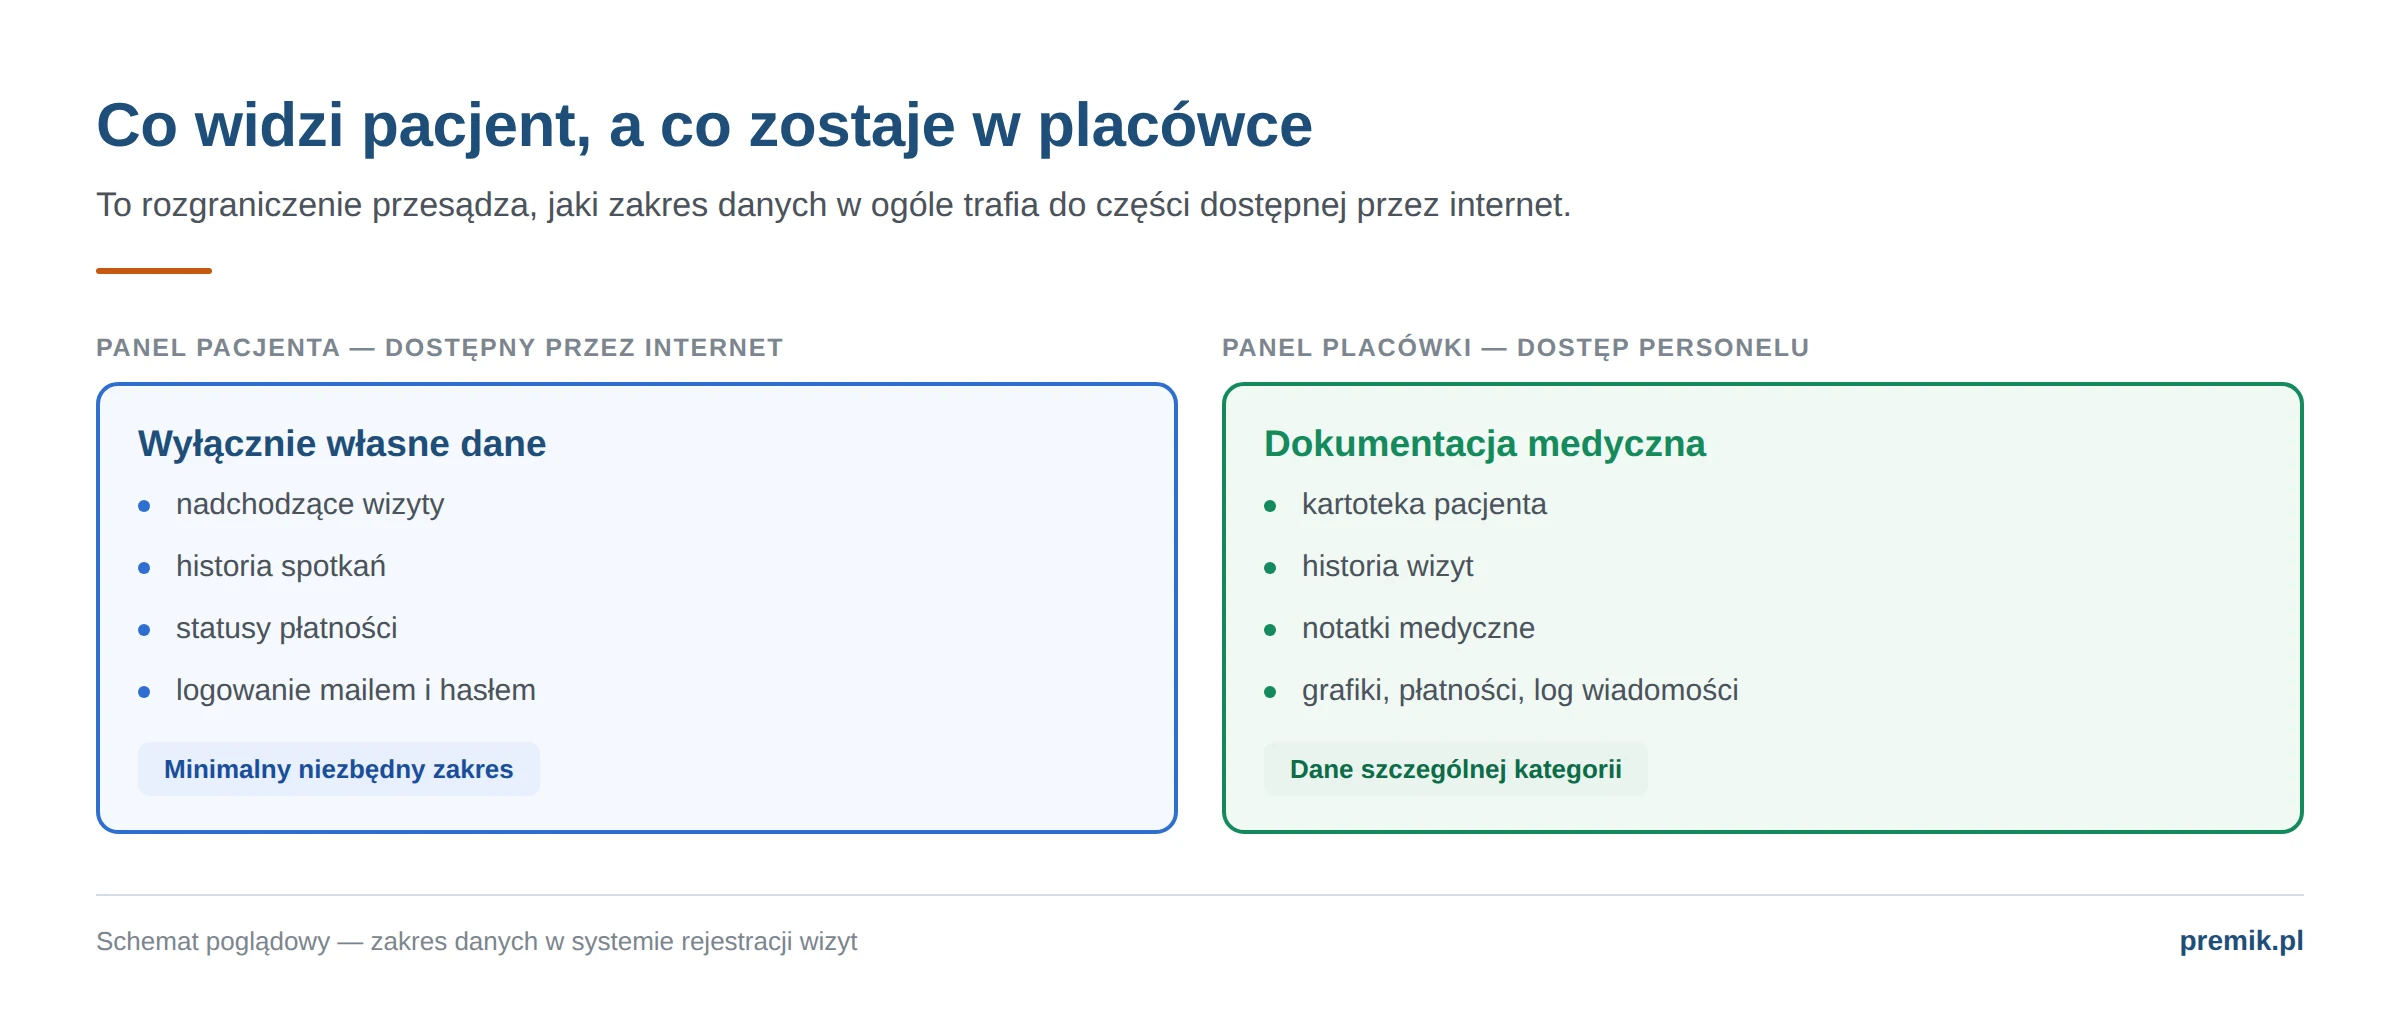
Najważniejsze jest jednak rozdzielenie dwóch przestrzeni. Po zalogowaniu pacjent widzi swoje nadchodzące wizyty, historię spotkań i statusy płatności – i nic poza tym. Kartoteka z historią medyczną oraz notatkami lekarza pozostaje wyłącznie w panelu placówki. To rozgraniczenie jest ważniejsze niż jakikolwiek pojedynczy mechanizm zabezpieczeń, bo przesądza, jaki zakres danych w ogóle trafia do części dostępnej przez internet.
Rozdzielenie danych kontaktowych od dokumentacji medycznej
Gdy dojdzie do naruszenia:
Oś czasu reagowania na naruszenie – maksymalnie 72 godziny od stwierdzenia (art. 33 RODO)
Najczęściej zadawane pytania (FAQ)
Czy dane pacjentów mogą być przechowywane w chmurze?
Tak, przy zachowaniu wymogów technicznych i organizacyjnych oraz po zawarciu umowy powierzenia przetwarzania z dostawcą usługi.
Czy potrzebna jest zgoda pacjenta na przetwarzanie danych?
W zakresie prowadzenia dokumentacji medycznej podstawą są przepisy prawa, nie zgoda. Zgoda dotyczy zwykle działań dodatkowych, na przykład kontaktu marketingowego.
Czy przypomnienie SMS o wizycie jest zgodne z przepisami?
Co do zasady tak, jeśli treść nie ujawnia informacji o stanie zdrowia i mieści się w organizacji udzielania świadczeń.
Co zrobić w razie wycieku danych?
Ocenić ryzyko i – gdy jest ono istotne – zgłosić naruszenie organowi nadzorczemu w ciągu 72 godzin oraz poinformować osoby, których dane dotyczą.
Napisz do mnie – wdrożę system rejestracji wizyt z rozdzielonym panelem pacjenta i kartoteką placówki, a zakres zabezpieczeń dobierzemy do rodzaju przetwarzanych danych.
Zamów system rejestracji wizyt →Podsumowanie
Bezpieczeństwo danych pacjentów opiera się na trzech filarach: ograniczeniu dostępu, możliwości odtworzenia historii operacji i przygotowaniu na sytuację awaryjną. Wdrożenie systemu rejestracji jest dobrym momentem, żeby uporządkować wszystkie trzy naraz.
Bibliografia / Źródła zewnętrzne
- Sprawozdanie Prezesa UODO za 2024 r.:https://uodo.gov.pl/pl/138/3927