Aktualizacja sklepu PrestaShop – dlaczego jest tak ważna dla bezpieczeństwa?
Odpowiedź na skróty (BLUF): Nieaktualny sklep na PrestaShop to znany publicznie zestaw podatności – opisy luk publikowane są razem z poprawkami i od razu trafiają do automatycznych skanerów. Aktualizację przeprowadza się na kopii sklepu, z kopią bazy danych i testem pełnej ścieżki zakupowej.
Spis Treści
Sklep działa, zamówienia spływają, więc aktualizacja trafia na listę zadań „na spokojniejszy tydzień”. Taki tydzień zwykle nie nadchodzi, a odkładanie aktualizacji ma konkretną cenę – i to nie tę liczoną w godzinach pracy.
Dlaczego stara wersja to realne ryzyko
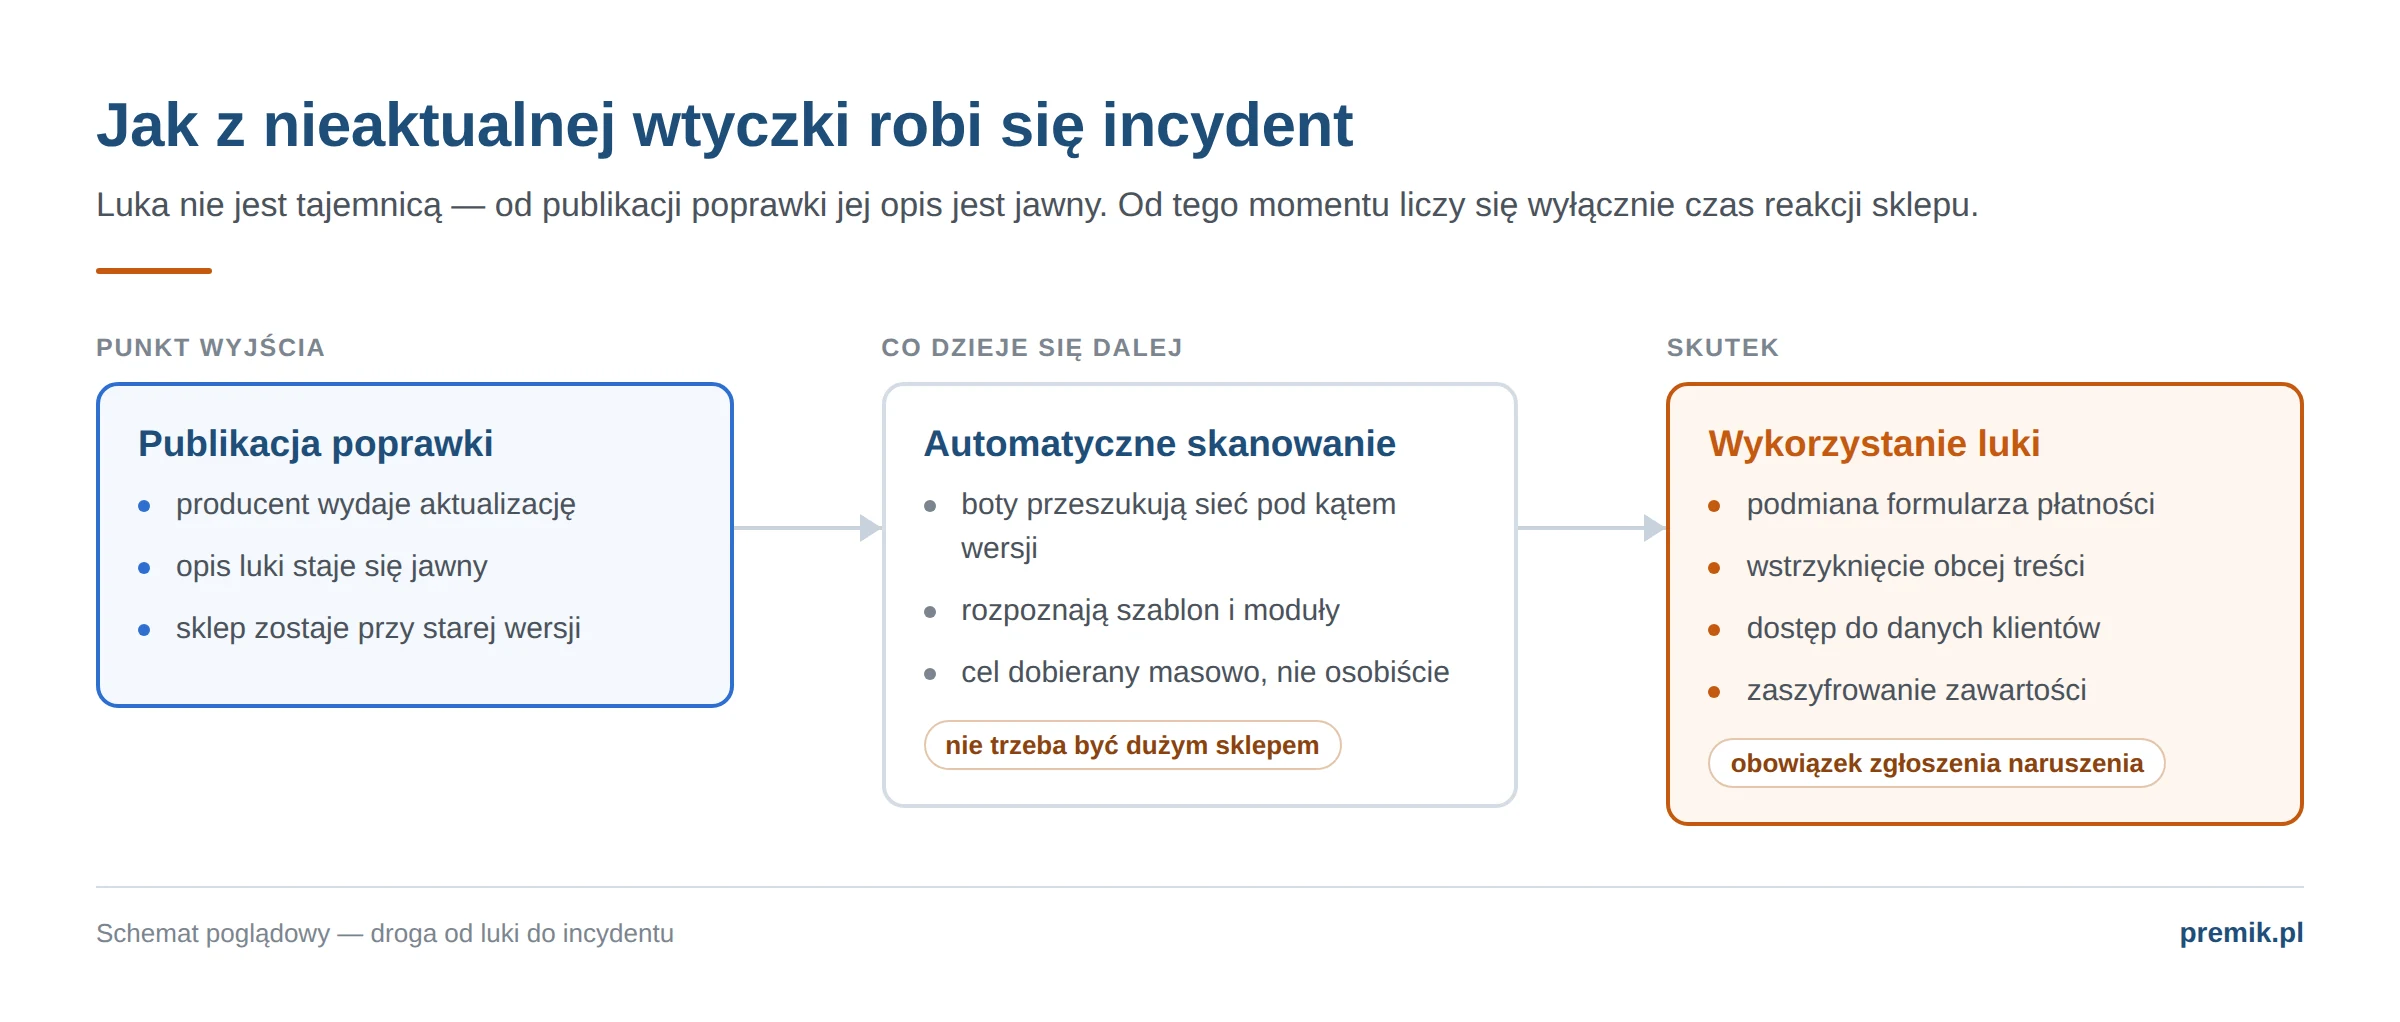
Poprawki bezpieczeństwa publikuje się razem z opisem naprawianej podatności. Dla właściciela sklepu to informacja, że warto zaktualizować; dla osoby szukającej celów – gotowa instrukcja, czego szukać w sklepach, które tego nie zrobiły. Automatyczne skanery przeszukują internet w poszukiwaniu konkretnych wersji, dlatego nieaktualny sklep internetowy PrestaShop bywa znajdowany w ciągu kilku dni od publikacji poprawki, niezależnie od wielkości i rozpoznawalności marki.
Dlaczego czas reakcji na poprawkę ma znaczenie
Co konkretnie grozi nieaktualnemu sklepowi
- Przejęcie danych klientów – adresy, historia zamówień, dane kontaktowe.
- Podmiana formularza płatności – przekierowanie płatności lub przechwytywanie danych kart.
- Wstrzyknięcie treści – ukryte odnośniki i przekierowania szkodzące widoczności w wyszukiwarce.
- Zaszyfrowanie danych – paraliż sprzedaży do czasu odtworzenia sklepu z kopii zapasowej.
- Konsekwencje formalne – wyciek danych osobowych wiąże się z obowiązkiem zgłoszenia naruszenia.
| Zagrożenie | Skutek dla sklepu | Skutek dla klientów |
|---|---|---|
| Przejęcie danych | zgłoszenie naruszenia, utrata zaufania | wyciek adresów i historii zamówień |
| Podmiana formularza płatności | reklamacje, chargebacki, ryzyko prawne | przechwycone dane kart, utracone pieniądze |
| Wstrzyknięcie treści / przekierowań | spadek w wynikach wyszukiwania, ostrzeżenia w przeglądarce | przekierowania na podejrzane strony |
| Zaszyfrowanie danych (ransomware) | przestój sprzedaży do czasu odtworzenia z kopii | brak dostępu do sklepu i zamówień |
Checklista: bezpieczna aktualizacja krok po kroku
- Włącz tryb serwisowy – klienci widzą komunikat zamiast błędów.
- Przywróć pliki i bazę danych z kopii wykonanej tuż przed aktualizacją.
- Sprawdź ścieżkę zakupową i wyłącz tryb serwisowy – dopiero potem szukaj przyczyny problemu na kopii testowej.
Moduły i szablon – najsłabsze ogniwo
Statystycznie więcej problemów sprawiają dodatki niż sam system. Moduł kupiony kilka lat temu i nierozwijany przez autora bywa zarówno źródłem podatności, jak i przeszkodą w aktualizacji. Podobnie modyfikacje wprowadzone bezpośrednio w plikach szablonu zamiast w przeznaczonych do tego miejscach – każda aktualizacja nadpisuje je, a przywracanie zajmuje więcej czasu niż cała reszta prac.
Najczęściej zadawane pytania (FAQ)
Czy trzeba aktualizować od razu po wydaniu wersji?
Poprawki bezpieczeństwa – możliwie szybko. Duże aktualizacje funkcjonalne warto wdrażać po sprawdzeniu zgodności modułów.
Czy aktualizacja może zepsuć sklep?
Może, głównie z powodu niezgodnych dodatków. Dlatego kopia testowa i pełna kopia zapasowa są obowiązkowe.
Co zrobić ze sklepem na bardzo starej wersji?
Czasem prostsze i bezpieczniejsze jest zbudowanie sklepu na aktualnej wersji i przeniesienie danych niż aktualizacja przez kilka wersji po kolei.
Czy hosting załatwia bezpieczeństwo sklepu?
Nie. Hosting odpowiada za infrastrukturę, za aktualność aplikacji i modułów odpowiada właściciel sklepu.
Napisz do mnie – sprawdzę stan sklepu, moduły i szablon, a aktualizację przeprowadzę na kopii testowej.
Zamów aktualizację PrestaShop →Podsumowanie
Aktualizacja PrestaShop jest elementem utrzymania sklepu, nie projektem rozwojowym. Kopia zapasowa, środowisko testowe i sprawdzenie modułów zamieniają ryzykowną operację w rutynową czynność serwisową.
Bibliografia / Źródła zewnętrzne
- Patchstack, „State of WordPress Security in 2025”:https://patchstack.com/whitepaper/state-of-wordpress-security-in-2025/